oex钱包,从私钥到授权的风险控制清单

私钥隔离授权清理假端识别

用oex钱包的人越来越多,但多数人只关心怎么下载和转账,忽略了风险控制。私钥一旦泄露资产瞬间归零,授权不清理等于把钱包钥匙交给陌生合约。这页不讲套话,直接给你一套oex钱包的风险控制方法:从创建钱包时如何隔离私钥,到日常授权检查、假App识别、被盗后的应急动作,每一步都指向同一个目标——让你对资产的控制权不被别人拿走。

官网注册 APP下载

oex钱包新手风控三步走

第一步,从官方渠道下载oex钱包,安装后核对应用签名和版本号,不装来历不明的APK。第二步,创建钱包时手抄助记词并离线保存,设置独立支付密码,不开启助记词云备份。第三步,首次使用只转小额测试,完成一笔转账后检查授权列表,确认没有多余权限再逐步加大金额。三步做完再谈收益。

oex钱包里的代币授权怎么取消

打开oex钱包的授权管理页面,按链筛选已授权合约,找到不认识的或额度为无限的条目,点击撤销并支付一笔Gas即可。每周巡检一次。

小额热钱包策略

oex钱包日常只放交互所需的小额资产,大额转至冷钱包或离线地址。即使热端被攻破,损失被控制在可承受范围。

oex钱包日常操作中的风险控制流程

打开oex钱包先看授权列表,把不认识的合约授权全部取消;转账前核对地址首尾六位,大额先转小额测试;连接DApp时只签名必要操作,遇到要求助记词或私钥的页面直接关闭。每周花五分钟做一次授权巡检,比事后追资产现实得多。

为什么oex钱包用户需要自己掌握风控主动权

oex钱包是非托管钱包,资产控制权在你手里,风险责任也在你手里。官方不会打电话要助记词,也不会在App内弹窗让你输入私钥。把这两条刻在脑子里,再配合授权清理和地址白名单习惯,绝大多数针对钱包用户的钓鱼和盗取手法都碰不到你的资产。

oex钱包风险管理的关键习惯

钓鱼网址拦截

oex钱包内置风险网址库,访问已知钓鱼站点时弹出警告并阻断连接,降低误签恶意合约的概率。
交易二次确认

oex钱包签名前逐项核对收款地址、金额、链和Gas,不盲目点确认。恶意合约常利用用户不看详情完成授权。

多链风险隔离

不同链上的oex钱包地址分开管理,一条链出问题不影响其他链资产。跨链操作前确认目标链合约地址真实性。
私钥离线隔离

oex钱包创建后立即手抄助记词并断网保存,绝不截图存相册或发聊天工具。私钥不触网,远程盗取就无从下手。

假端源头拦截

搜索oex钱包下载时认准官方域名,不点搜索引擎广告位和电报群里的安装包。假App会替换收款地址,转账前核对App签名来源。

授权检测面板

oex钱包内置授权检测,按链列出所有已授权合约和额度,支持单条撤销,省去第三方工具跳转风险。
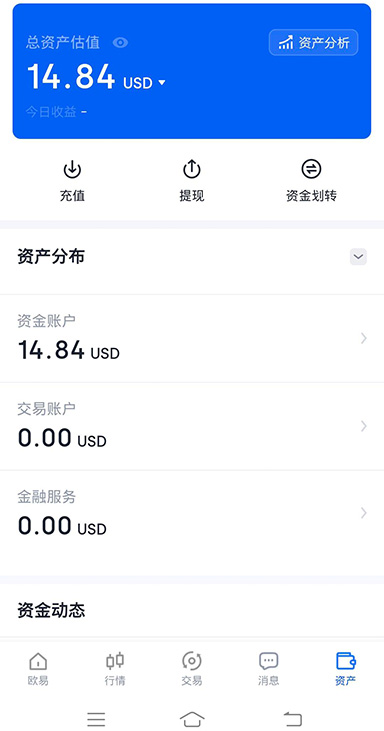
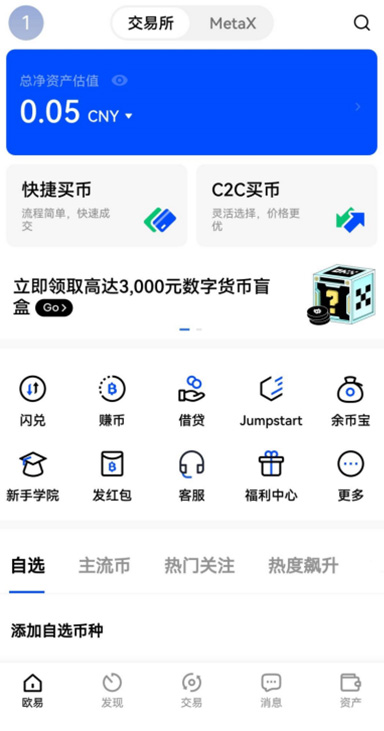
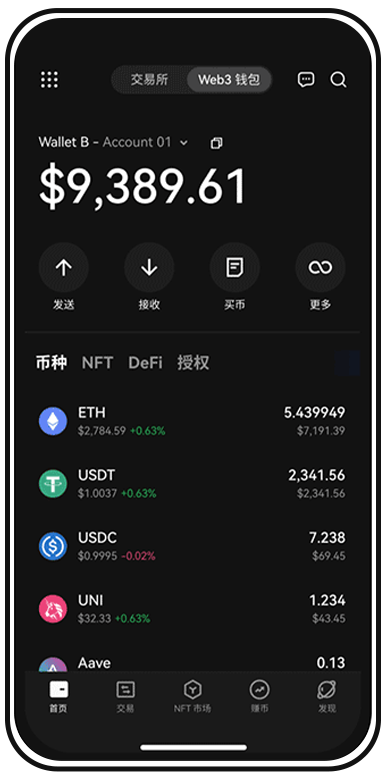
oex钱包App风控功能实拍

oex钱包安全服务与工具入口

oex钱包转账地址被替换是怎么回事

剪贴板劫持木马会监控复制内容并把收款地址替换成攻击者地址。转账前在oex钱包内核对地址首尾,大额先小额测试,常用地址加入白名单。

授权定期清理

每笔DApp交互都会留下代币授权。用oex钱包内置的授权管理逐条检查,取消无限额度和长期不用的合约权限,缩小攻击面。

授权一键撤销

oex钱包内可查看所有代币授权并逐条撤销,发现异常授权立即断开,不用等资产异常才反应。
oex钱包助记词泄露了怎么办

oex钱包

立即创建一个新oex钱包地址,把资产全部转过去,旧钱包作废。助记词泄露等于私钥公开,不要幻想改密码能解决,转移资产是唯一有效动作。
oex钱包 常见问题指南

1oex钱包被恶意合约授权了怎么止损
第一时间在oex钱包授权管理里撤销该合约权限,然后把剩余资产转到新地址。如果授权涉及无限额度,撤销前不要往该地址转入新资产。
2下载oex钱包怎么辨别真假
只从官网域名进入下载页,核对安装包大小和开发者信息。安卓用户不关安全扫描,iOS用户确认开发者描述与官网一致。搜索结果的广告位一律不点。
3地址白名单转账
常用收款地址加入oex钱包白名单,转账时只从白名单选择,避免剪贴板劫持木马替换地址导致转错。
4地址簿与白名单
oex钱包地址簿支持标签备注和链区分,白名单地址转账免二次确认,减少手动输入出错概率。
5助记词分片存放
把oex钱包助记词拆成两部分,分别放在两个物理位置,避免单点泄露导致全部资产暴露。不存云端、不存备忘录。

oex钱包风控清单:先自查,再转账

别等资产丢了才想起风控。现在打开oex钱包,检查一遍授权列表,确认助记词离线保存,把假App和钓鱼链接挡在门外。五分钟动作,换长期安心。